关于计算机网络的基础知识
参考
这是微软 Azure 教程其中一个章节《关于计算机网络的基础知识》的学习笔记
网络类型
- 个人区域网 Personal Area Networks 简称 PAN 围绕个人提供网络需求。
与 PAN 关联的网络标准是蓝牙和 IEEE 802.15,所以它提供低功率短距离数据共享功能。将个人智能设备连接起来所构成的网络,无需连接到其他第三方网络服。 - 局域网 Local Area Networks 简称 LAN 围绕单个位置(如家庭、办公室、学校)提供网络需求。
LAN 通常是专有的,需要进行身份验证和授权才能访问。城域网
城域网 Metropolitan Area Network 简称 MAN,在城市中的不同位置之间提供网络功能,构建更广泛的连接。
通常 MAN 在每个加入 MAN 的 LAN 之间需要专用的安全连接(专线连接)。

城域网 Managed - 广域网 Wide Area Network 简称 WAN 在本地或全球的两个不同地理位置之间提供网络功能
WAN 将多个 LAN 链接在一起以创建一个超级网络。在 WAN 中,你使用虚拟专用网 (VPN) 管理不同 LAN 之间的连接。
以太网
以太网 Ethernet 是一种网络行业的标准,它为数据传输、错误处理和性能阈值定义了框架,它描述有关配置以太网,以及网络中每个元素彼此交互的方式的规则。
以太网在 OSI 模型中的数据链接层和物理层中使用。
它形成了 IEEE 802.3 标准的基础,此标准可帮助统一网络和硬件开发。
以太网是持续发展的标准,原始版本仅支持 2.94 Mbps 的数据传输速率。最近几年已发布了一些迭代,以满足提速的需求。如今速率已扩展到 400 Gbps:
- Fast Ethernet 千兆位以太网 IEEE 802.3ab 支持更快的通信网络,这些网络可以支持流式多媒体和 IP 语音(VoIP)等服务
- Gigabit Ethernet 10 千兆位以太网 IEEE 802.3ae 标准具有 10 Gbits 的标称数据传输速度,这比其上一代版本快 10 倍
- 10 Gigabit Ethernet 兆兆位以太网提供 200 Gbits 和 400 Gbits 的数据传输速率。预计兆兆位以太网会在将来提供 800 Gbps 和 1.6 Tbps 的速度。
注意
以太网与基于有线的 LAN 网络同义,也在 MAN 和 WAN 网络中使用。但它并不局限于有线,因为它也通过光纤链路使用。
网络标准与设备
网络协议提供统一的方法进行通信,而网络标准控制使用它们的硬件和软件。
网络标准提供了一种实现设备之间的互操作性的框架,并在产品版本与不同供应商之间提供了向后兼容性。
发布常规标准的官方机构是国际电信联盟 (ITU)、美国国家标准协会 (ANSI) 以及电气和电子工程师协会 (IEEE)。
| 802 | 概述 | 物理和逻辑网络概念的基本知识 |
|---|---|---|
| 802.1 | 桥接 | OSI 第 2 层的下级子层的 LAN/MAN 桥接和管理 |
| 802.2 | 逻辑链接 | 通常称为逻辑链接控制 (LLC) 规范 |
| 802.3 | 以太网 | 在同轴电缆、双绞线铜缆电缆和光纤介质上使用载波检测、具有冲突检测的多次访问 (CSMA/CD) 提供异步网络 |
| 802.5 | 令牌环 | 适用于屏蔽铜缆和双绞线电缆的令牌传递标准 |
| 802.11 | Wi-Fi | 无线局域网 (WLAN) 媒体访问控制 (MAC) 和物理层 (PHY) 规范 |
| 802.11a | Wi-Fi | 指定在 5 GHz 内运行的 PHY |
| 802.11b | Wi-Fi | 增强了 802.11,添加了更高数据速率模式 |
| 802.11d | Wi-Fi | 增强了 802.11a/b,允许进行全局漫游 |
| 802.11e | Wi-Fi | 对 802.11 的增强,增加了服务质量 (QoS) 功能 |
| 802.11g | Wi-Fi | 扩展了 WLAN 最大数据速率 |
| 802.11 h | Wi-Fi | 增强了 802.11a,现在解决了干扰问题 |
| 802.11i | Wi-Fi | 增强了 802.11,针对 WLAN 应用程序提高了安全性 |
| 802.11j | Wi-Fi | 针对日本法规扩展增强了 802.11a |
| 802.11n | Wi-Fi | 更高速度标准 |
| 802.12 | 需求优先级 | 以太网数据速率增加到 100 Mbps |
| 802.15 | 无线个人区域网 | 支持无线个人区域网 (WPAN) |
| 802.15.1 | 蓝牙 | 短范围 (10 m) 无线技术 |
| 802.15.3a | UWB | 短距离、高带宽超宽带 (UWB) 链路 |
| 802.15.4 | ZigBee | 短距离无线传感器网络 |
| 802.16 | 无线域域网 | 涵盖无线城域网 (WMAN) 中的移动和无线宽带访问 |
802 系列标准:涵盖适用于以太网和无线的所有物理网络标准
多个符合网络标准的设备组成了网络的结构,根据网络的大小可能会使用其中几个设备来构建网络的主干,这些设备有:
- 中继器:一种可重复网络信号的双端口设备。
网络设备之间存在一定距离时,将使用中继器。
中继器在重新发送数据包之前不会修改或解释它们,也不会放大信号,而是采用原始强度逐位重新生成数据包。 - 集线器:充当网络上的多端口中继器,使用集线器连接多个设备,并构建网络的布局。集线器用于少量设备的小型临时网络,很少在企业级别上使用。
集线器包含多个端口可以连接多个设备,这些端口充当设备进出以太网的桥梁。
集线器只能以一个速度运行,即网络上最慢网络设备的速度。
集线器的类型:- 快速以太网:该集线器用于 100 Mbps 网络,作为 I 类和 II 类集线器提供。这两种类型之间的主要区别在于数据传输中的延迟量。在基于集线器的网络中只能使用两个 II 类集线器。由于 II 类集线器速度较高,因此会增加数据包冲突的可能性。
- 双速:对于传统集线器网络,网络的速度由所连接的最慢网络设备控制,双速集线器通过在两个不同速度设备之间充当网桥来解决该问题。
- 网桥:将网络划分为网段,可以在这些网段之间筛选和转发数据包。
网桥使用网络设备的 MAC 地址来决定数据包的目标。通常使用网桥减少网段上不必要的网络流量,从而改善网络性能。 - 交换机:合并了网桥和集线器的功能,它会对网络进行分段,并且可以解释和筛选数据包数据,以将它直接发送给连接的网络设备。
交换机使用网络设备的 MAC 地址来决定数据包的目标。
交换机在全双工模式下运行,这意味着它可以同时向网络设备发送和从其接收数据。
交换机的类型:- 非托管:此类型的交换机没有配置功能,专为小型办公室或家庭办公室环境而设计。 数据包交换会自动进行。
- 托管:此类型的交换机提供了用于调整交换机的配置、行为和操作的方法。 可以使用 Telnet 或安全外壳 (SSH) 通过命令行接口 (CLI)、远程控制台或通过 web 界面访问交换机配置。
- 路由器:将具有不同范围地址的网络链接在一起。它们可以解释和筛选数据包,然后将它们转发给正确的网络。路由器也称为网关。
路由器使用网络设备的 IP 地址信息将数据包路由到其目标。
配置网络设备时,通常会使用默认网关 IP 地址对它进行配置。
路由器会维护路由表,该表列出每个网络之间的首选路由。 路由器充当其网络上所有网络设备的起始授权机构。使用路由协议,如边界网关协议 BGP,在路由器之间共享路由信息。
路由器类型:- 访问路由器:这些路由器通常用在家庭或小型附属机构中使用,它们往往是低成本的设备,仅满足简单的路由需求
- 分发路由器:这些路由器从多个路由器汇总流量路由数据。分发路由器具有显著更高的内存和处理能力。 该类型的路由器用于容纳大量路由信息。它通常用来管理和控制 WAN 中服务的质量
- 边缘路由器:边缘路由器在我们的网络与其他网络(例如本地网络与 Internet)之间的边界上运行。它们充当网关,在内部筛选流量并进行路由,或是根据数据包标头进行转发。边缘路由器通常具备访问控制或防火墙,以提高安全性。它还可以处理 DHCP 和 DNS 设备。
- 核心路由器:这些路由器有时称为企业路由器,旨在实现更高带宽。其主要重点是最大程度减少数据包丢失并阻止拥塞。它们往往会将数据包转发给边缘路由器。
无线路由器
此网络设备提供常规访问路由器的所有路由功能,还提供无线接入点功能。
无线路由器或无线接入点旨在提供与网络之间的非有线连接。
无线路由器不应与无线调制解调器相混淆。无线调制解调器是针对家庭或办公室从 ISP 收到的信号转换为计算机网络上可用的信号的设备,无线调制解调器通常与路由器相结合,使你可以创建专用家庭或办公网络。
几乎所有这些设备都依赖于媒体访问控制地址 MAC 或 Internet 协议地址 IP 在网络上传递数据
说明
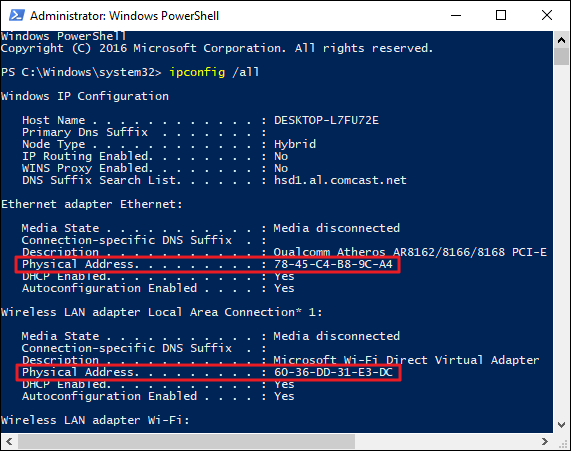
媒体访问控制 MAC 地址:是制造时分配给每个启用了网络的设备的唯一标识符,它有时称为已烧录地址、以太网硬件地址或物理地址。
MAC 地址采用标准结构,即 6 个十六进制数字用冒号或短划线隔开。MAC 地址的前三个数字定义制造商的组织唯一标识符 OUI,其余三个数字唯一地标识设备。例如 AA-6A-BA-2B-68-C1,则 OUI 是 AA-6A-BA,设备 ID 是 2B-68-C1
网络协议
网络协议 network protocol 是一组条件和规则,用于指定网络设备在给定网络上的通信方式,它提供用于建立和维护信道以及如何在发生错误或故障时进行处理的常用框架。
术语
一些关于网络协议的概念:
网络地址 network address:连接到网络的设备可能具有多种地址类型,其中两种地址类型较为重要
- 媒体访问控制 media access control,MAC 地址:在硬件级别上标识网络接口
- Internet 协议 Internet Protocol,IP 地址:在软件级别上标识网络接口
数据包 data packet:一个单元,用于描述网络上两个设备相互发送的消息。
由原始数据、标头,以及可能还有尾部组成。
标头包含若干个信息项。 例如,它包含发送方和目标设备地址、数据包的大小、使用的协议和数据包编号。
数据包中的尾部处理错误检查。
数据报 datagram:通常是指无法保证传递的不可靠服务的数据包。
路由 routing:确保数据包在不同网络上的发送设备与接收设备之间遵循正确传递路径的机制。
网络协议分为三个类别:
- 网络通信协议
- 网络安全协议
- 网络管理协议
Internet 协议套件
Internet 协议套件 Internet Protocol suite,IPS 是协议的集合,也称为协议堆栈,或 TCP/IP 协议套件(因为 TCP 和 IP 是该套件中使用的主要协议)。
IPS 是几种抽象的分层网络参考模型之一(分层网络模型在三层到七层之间变化,最著名的模型是开放系统互连 OSI 网络参考模型),用于在 Internet 和类似网络上发送和接收数据的不同分层协议。

- 应用程序层:顶层,涉及应用程序或进程通信。
应用程序层负责基于传输的消息类型来确定将使用的通信协议。例如,如果消息为电子邮件内容,则该层会分配正确的电子邮件协议,如 POP、SMTP 或 IMAP。 - 传输层:此层负责网络上的主机到主机通信。
与此层关联的协议是 TCP 和 UDP。TCP 负责流控制,UDP 负责提供数据报 datagram 服务。 - Internet 层:此层负责交换数据报。
数据报包含来自传输层的数据,会添加来源和接收方 IP 地址。与此层关联的协议是 IP、ICMP 和 Internet 协议安全性 IPsec 套件。 - 网络访问层:底层,负责定义跨网络发送数据的方式。
与此层关联的协议是 ARP、MAC、以太网、DSL 和 ISDN。
网络通信协议
网络通信协议侧重于在设备之间建立和维护连接。
首先要了解所有基于 Internet 的三个基础网络通信协议:
- Internet 协议 Internet Protocol,IP:它负责数据包的寻址
IP 会封装要传递的数据包,并添加一个地址标头,包含发送方和接收方 IP 地址的信息。
该协议并不关心数据包的发送或接收顺序,它也不保证会传送数据包,仅保证传送地址。 - 传输控制协议 Transmission Control Protocol,TCP:它是一种将数据分割为数据包的协议
数据包可以安全快速地发送,同时最大限度降低数据丢失的可能性。
它提供稳定可靠的机制,用于在基于 IP 的网络上传送数据包。
但是即使 TCP 是有效的面向连接的协议,它也有开销。 - 用户数据报协议 User Datagram Protocol,UDP:一种无连接协议,可提供低延迟和丢失容忍实现
UDP 用于无需验证接收方设备是否收到数据报的过程。
接着介绍的是基于某种类型的应用程序的网络通信协议:
- 超文本传输协议 Hypertext Transfer Protocol,HTTP:使用 TCP/IP 将网页内容从服务器传递到浏览器。
提示
HTTP 还可以处理从远程服务器进行的文件下载和上传。
- 文件传输协议 File Transfer Protocol,FTP:用于在网络上的不同计算机之间传输文件。
通常 FTP 用于从远程位置将文件上传到服务器。 - 邮局协议 3 Post Office Protocol 3,POP3:是三种电子邮件协议中的一种。
它最常由电子邮件客户端用于使你可以接收电子邮件。此协议使用 TCP 进行电子邮件的管理和传递。 - 简单邮件传输协议 Simple Mail Transfer Protocol,SMTP:是三个电子邮件协议中的另一个。
它最常用于通过电子邮件服务器从电子邮件客户端发送电子邮件。此协议使用 TCP 进行电子邮件的管理和传输。 - 交互式邮件访问协议 Interactive Mail Access Protocol,IMAP:是这三种电子邮件协议中功能更强大的一种
通过 IMAP 和电子邮件客户端,你便能在组织中的电子邮件服务器上管理单个邮箱。
网络安全协议
网络安全协议旨在维护网络上数据的安全性,这些协议会加密在用户、服务和应用程序之间传输的消息。
以下列表介绍了较为常见的网络安全协议,请选择与所需安全等级相匹配的网络安全协议:
- 安全套接字层 Secure Socket Layer,SSL:一种标准加密和安全协议。
它在计算机与目标服务器或设备之间提供安全的加密连接。 - 传输层安全 Transport Layer Security,TLS:是 SSL 的后继者,可提供更强、更牢靠的安全加密协议。
基于 Internet 工程任务组 (IETF) 标准,旨在阻止消息伪造、篡改和窃听。它通常用于保护 Web 浏览器通信、电子邮件、VoIP 和即时消息传递。
虽然现在使用 TLS,但替代安全协议通常仍称为 SSL。 - 安全超文本传输协议 Hypertext Transfer Protocol Secure,HTTPS:使用 TLS 或 SSL 加密标准,提供标准 HTTP 协议的更多安全版本。
此协议组合可确保在服务器与 Web 浏览器之间传输的所有数据都进行加密,并防止窃听或数据包探查。提示
此增强型原则同样适用于前面列出的 POP、SMTP 和 IMAP 其他网络通信协议,以创建称为 POPS、SMTPS 以及 IMAPS 的安全版本。
- 安全外壳 Secure Shell,SSH:是一种加密网络安全协议,可在网络上提供安全数据连接。
SSH 旨在支持指令的命令行执行,包括对服务器的远程身份验证。
FTP 使用许多 SSH 功能来提供安全文件传输机制。 - Kerberos:此验证协议通过密钥加密为基于客户端-服务器的应用程序提供可靠的身份验证。
Kerberos 假设网络中的所有端点都不安全,它始终对所有通信和数据强制实施加密。
网络管理协议
此类协议的重点是维持网络的稳定,关注网络的错误和性能。
网络中的每个设备都会公开一些有关设备状态和运行状况的指示器,通过网络管理员工具进行请求,可以用于监视和报告。
有两种网络管理协议可用:
- 简单网络管理协议 Simple Network Management Protocol,SNMP:允许从网络上的设备收集数据以及管理这些设备。
设备必须支持 SNMP 才能收集信息。通常支持 SNMP 的设备包括交换机、路由器、服务器、笔记本电脑、台式机和打印机。 - Internet 控制消息协议 Internet Control Message Protocol,ICMP:使连接网络的设备可以发送警告和错误消息,以及有关连接请求成功或失败或者服务是否不可用的操作信息。
提示
ICMP 是 Internet 协议套件 IPS 中包含的协议之一。
与其他网络传输协议(如 UDP 和 TCP)不同,ICMP 不用于通过网络上的设备发送或接收数据。
端口
端口是允许将消息从路由传入到特定进程的逻辑构造。
每种类型的 IPS(Internet 协议)都有一个特定端口,前 1024 个端口(称为已知端口号)会保留用于常用服务;编号较高的端口称为临时端口,由专用应用程序保留并使用。
优点
Internet 编号分配机构 IANA 管理端口号的分配、IP 地址的区域分配以及域名系统 DNS 根区域。IANA 还管理一个中央存储库,用于存储协议名称和 Internet 协议中使用的注册表。
每个端口都链接到特定服务或通信协议,这意味着目标网络设备(例如服务器)可以在每个端口上接收多个请求,并为每个端口提供服务,而不会发生冲突。
端口由发送 TCP 或 UDP 层基于所使用的通信协议进行分配,处于 0 到 65535 范围内的 16 位无符号数字,也称为端口号。
有三种端口范围:
- 已知端口
- 已注册端口
- 动态/专用端口
| 端口号 | 分配 |
|---|---|
20 | 用于数据传输的文件传输协议 |
21 | 用于命令控件的文件传输协议 |
22 | 用于身份验证的安全外壳 |
23 | 用于未加密文本消息的 Telnet 远程身份验证服务 |
25 | 用于电子邮箱路由的简单邮件传输协议 |
53 | 域名系统服务 |
80 | 用于 web 的超文本传输协议 |
110 | 邮局协议 |
119 | 网络新闻传输协议 (NNTP) |
123 | 网络时间协议 (NTP) |
143 | 用于数字邮件管理的 Intertnet 消息访问协议 |
161 | 简单网络管理协议 |
194 | Internet 中继聊天 (IRC) |
443 | 安全 HTTP TLS/SSL 上的 HTTP |
较常见的已知端口号
TCP/IP
传输控制协议/Internet 协议 Transmission Control Protocol/Internet Protocol(TCP/IP 协议)是不同通信协议的集合,这些协议支持和定义接入网络的设备在基于 IP 的网络上的互连方式,即通过定义端到端通信过程来定义设备之间共享数据的方式,TCP/IP 还确定了如何对数据包进行寻址以及传输、路由和接收。
其核心是两个关键协议:TCP 和 IP。
提示
TCP/IP 模型设计为无状态。此设计意味着网络堆栈会将每个请求视为新请求,因为它与上一个请求无关。
有一部分 TCP/IP 模型不是无状态的,传输层在有状态模式下运行,因为它会维护连接,直到收到消息中的所有数据包。
TCP/IP 模型由四个不同的层组成,每个层都使用不同类型的协议:
- 应用程序层:负责确定使用的通信协议。
此层包括超文本传输协议 HTTP、DNS、文件传输协议 FTP、Internet 消息访问协议 IMAP、轻型目录访问协议 LDAP、邮局协议 POP、简单邮件传输协议 SMTP、简单网络管理协议 SNMP、安全外壳 SSH、Telnet 和 TLS/SSL。 - 传输层:通过将正确端口用于所使用的应用程序协议,将应用程序数据拆分为可管理的有序区块。
与此层关联的协议是 TCP 和 UDP。 - Internet 层:网络层,可确保数据包到达其目的地。
与此层关联的协议包括 IP、IPv4、IPv6、Internet 控制消息协议 ICMP,以及 Internet 协议安全性 IPsec。 - 网络访问层:负责定义跨网络发送数据的方式。
与此层关联的协议包括 ARP、MAC、以太网、数字用户线 DSL,以及综合业务数字网 ISDN。
地址解析协议
地址解析协议 Address Resolution Protocol,ARP 是 Internet 协议套件中的一种通信协议。
它是一种请求-响应协议,用于解析给定 IP 地址的媒体访问控制 MAC 地址,如果没有 ARP,便无法将 IP 地址解析为物理设备地址。
它支持大量数据链路层技术,如 Internet 协议版本 4 Internet Protocol version 4(IPv4)、DECnet 和 PUP
提示
但是解析 Internet 协议版本 6 Internet Protocol version 6(IPv6)地址时,将使用邻居发现协议 Neighbor Discovery Protocol,NDP,而不是 ARP。
还有反向地址识别协议 Reverse Address Resolution Protocol,RARP,它会基于给定 MAC 地址检索 IP 地址。
IP
Internet 协议,IP,并不关心数据包的发送或接收顺序,也不保证会传送数据包,它仅提供用于将消息路由和转发到目标的逻辑寻址系统。
IP 地址,也称为网络地址或路由前缀,表示要发送数据包的设备或计算机的地址。
当前在网络中使用两个 Internet 协议版本:
- IPv4
- IPv6
IPv4
Internet Protocol version 4,IPv4 于 1983 年发布,是当今使用的所有基于分组交换的网络的标准。
IPv4 使用 32 位地址空间,其上限为 4294967296(43 亿)个唯一逻辑 IP 地址。
点分十进制形式
IPv4 地址可被写作任何表示一个 32 位整数值的形式,但为了方便阅读和分析,它通常被写作点分十进制的形式,即四个字节被分开用十进制写出,中间用点分隔。
其中每个数字的范围处于 0 到 255 内,称为用点分隔的十进制数字格式,例如 192.168.0.1
最初 IP 地址分为两个部分,即网络和主机,分别作不同用途
- 网络:网络部分涵盖第一组十进制数字。
以地址 192.168.0.1 为例,就是192.168.0,此数值在网络中是唯一的,用于指定网络的类别。 - 主机:主机部分包含下一组十进制数字。
以地址 192.168.0.1 为例,就是1,此编号表示设备,在网络中必须是唯一的,以避免地址冲突。
网段上的每个设备都必须具有唯一的地址。
然后出现了分类网络,将可用的 IP 地址高位字节被重定义为网络的类 Class,拆分为五个逻辑类(或 IP 地址范围),使用字母进行表示;剩余的部分被用来识别主机,这就意味着每个网络类别有着不同的给主机编址的能力:
| 类 | 起始地址 | 结束地址 | 网络数 | 每个网络的 IP 地址 | 可用 IP 地址总数 | 子网掩码 |
|---|---|---|---|---|---|---|
| A | 0.0.0.0 | 127.255.255.255 | 128 | 16,777,216 | 2,147,483,648 | 255.0.0.0 |
| B | 128.0.0.0 | 191.255.255.255 | 16,384 | 65,536 | 1,073,741,824 | 255.255.0.0 |
| C | 192.0.0.0 | 223.255.255.255 | 2,097,152 | 256 | 536,870,912 | 255.255.255.0 |
| D | 224.0.0.0 | 239.255.255.255 | - | - | 268,435,456 | - |
| E | 240.0.0.0 | 255.255.255.255 | - | - | 268,435,456 | - |
说明
子网(或主机地址)表示要使用的网络或子网络,上表的最后一列标记为子网掩码。子网是使用以点分隔的十进制格式表示的 32 位数字,它使用与 IP 地址相同的格式,例如 255.255.255.0 是标准子网掩码。
在 IPv4 网络中,若要将数据包路由到正确的网络和正确的设备,需要路由前缀,路由前缀通过采用子网掩码并向 IP 地址应用按位与来创建。
例如有一个从 192.168.0.1 开始的 IP 地址范围,并且有一个子网掩码 255.255.255.0,则对于掩码中指定为 255 的各个地址段值,(在该 IP 地址范围中)相应的地址段是静态不变的。
对于该例子,就表示要选择 IP 地址时,其高位的值必须 192.168.0,而最后一个字节段的值为 0,则允许使用介于 0 到 255 之间的任何值。但是需要从 192.168.0.1,所以最终的 IP 地址范围是 192.168.0.1 至 192.168.0.255
提示
定义子网和路由前缀的一种更常见方法是使用无类别域际路由选择 Classless Interdomain Routing,CIDR 表示法。
CIDR 作为要分配给子网的位数应用于 IP 地址。使用 CIDR 表示法时,在 IP 地址结尾添加一个 /,然后添加位数。
例如 198.51.100.0/24 与使用用点分隔的十进制格式子网掩码 255.255.255.0 相同。它表示 198.51.100.0 到 198.51.100.255` 的地址范围。
子网定义 A、B 或 C 类网络中的一个或多个逻辑网络。如果没有子网,则 A、B 或 C 类网络各自只有一个网络。

注意
在 IP 地址中有很多保留用于特定用途,例如专用网络、本地主机、Internet 中继、文档和子网。
以下是较常见的限制:
| 地址范围 | 范围 | 描述 |
|---|---|---|
10.0.0.0–10.255.255.255 | 专用网络 | 用于专用网络中的本地通信 |
127.0.0.0–127.255.255.255 | 主机 | 用于环回地址 |
172.16.0.0–172.31.255.255 | 专用网络 | 用于专用网络中的本地通信 |
192.88.99.0–192.88.99.255 | Internet | 预留 |
192.168.0.0–192.168.255.255 | 专用网络 | 用于专用网络中的本地通信 |
255.255.255.255 | 子网 | 保留用于“受限广播”目标地址 |
每个类都对可以使用的 IP 地址范围施加限制:
- 对于 A、B 和 C 类,开始和结束 IP 地址是保留的,不应使用
- D 类只保留用于多播流量
- E 类是保留的,不能用于公用网络,如 Internet
在 A、B 和 C 类中为专用网络预留了一系列 IP 地址,这些 IP 范围无法通过 Internet 访问,所有公共路由器都忽略任何发送给它们的包含此类地址的数据包。
说明
专用网络上的网络设备无法与公用网络上的设备进行通信,只能通过路由网关上的网络地址转换进行通信。
连接不同地理区域中的两个专用网络的唯一方式是使用虚拟专用网 virtual private network,VPN,它会封装每个专用网络数据包,将数据包从一个专用网络发送到另一个专用网络之前,VPN 可以进一步对数据包进行加密。
| 名称 | CIDR 块 | 地址范围 | 地址数 | 分类说明 |
|---|---|---|---|---|
| 24 位块 | 10.0.0.0/8 | 10.0.0.0–10.255.255.255 | 16,777,216 | 单一 A 类 |
| 20 位块 | 172.16.0.0/12 | 172.16.0.0–172.31.255.255 | 1,048,576 | 16 个 B 类块的连续范围 |
| 16 位块 | 192.168.0.0/16 | 192.168.0.0–192.168.255.255 | 65,536 | 256 个 C 类块的连续范围 |
IPv6
IPv6 于 2006 年推出商用的,它于 2017 年 7 月被采纳为公认的 Internet 标准,是目前最新版本的 IP 标准。
IPv6 将 IP 地址空间的数量增加到 128 位,从而可使用 2128 个地址。 这大约比 IPv4 多 7.9x1028 倍。
IPv6 的结构与 IPv4 不同,它使用八组四个十六进制数字,称为 hexadectet(而不是四个十进制数字),每个 hexadectet 都用冒号 : 分隔
例如,一个完整 IPv6 地址 2001:0db8:0000:0000:0000:8a2e:0370:7334
新标准允许使用以下规则简化地址:
- 可删除任何组中的一个或多个前导零,因此
0042变为42 - 连续的零部分会替换为双冒号
::,这只能在地址中使用一次
所以以上的 IPv6 示例的缩短版本是 2001:db8::8a2e:370:7334 其中所有 0000 的实例都已删除
DNS
Domain Name System,DNS 域名系统是一种分散式查找服务,始于 1985 年,将用户可读的域名或 URL 转换为承载站点或服务的服务器的 IP 地址
DNS 的这一全球分布性质是 Internet 的重要组成部分。
DNS 服务器有两种用途:
- 第一种是维护最近搜索的域名的缓存,这可提高性能并减少网络流量。
- 第二种是充当其下所有域的起始授权机构 SOA。当 DNS 服务器要解析未保存在其缓存中的域名时,它会从最高级别(即 dot
.)开始,然后向下处理子域,直到找到充当 SOA 的 DNS 服务器。找到后它会将域的 IP 地址存储在其本地缓存中。
DNS 还保存与域相关的特定记录,包括 SOA、IP 寻址(A 和 AAAA)、SMTP 电子邮件 MX、名称服务器 NS 和域名别名 CNAME 记录。